- Как произошла утечка: механизм атаки
- Ключевая уязвимость: доверие к каналу, а не к содержанию
- Что именно попало в руки хакеров
- Русскоязычный контекст: почему это важно
- Вопрос-Ответ: что делать русскоязычным клиентам, чьи данные в утечке?
- Хакеры iamnotavillain: кто они и чего добиваются
- Если после утечки списали деньги: чарджбек как инструмент защиты
- Вопрос-Ответ: можно ли оформить чарджбек, если деньги ушли через Revolut?
- Важно: не платите за «удаление данных»
- Как проверить, коснулась ли вас утечка
- Вопрос-Ответ: нужно ли менять паспорт, если его копия в утечке?
- Что делает Revolut и что это значит для клиентов
- Практический чек-лист для клиентов Revolut
- Итог
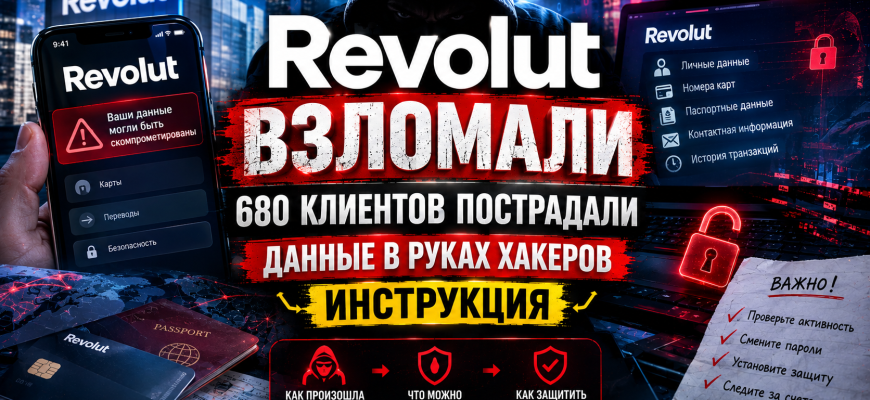
Хакерская группа iamnotavillain потребовала от Revolut выкуп в $3 млн (6 000 XMR в криптовалюте Monero) после утечки данных 680 клиентов из 34 стран. Данные получены через взлом итальянской государственной системы сертифицированной электронной почты PEC — злоумышленники выдавали себя за правоохранителей в течение нескольких месяцев. Пострадали паспортные данные, водительские права, селфи для верификации, адреса, IBAN и истории транзакций, включая операции с криптовалютой.
Что делать сейчас: если вы клиент Revolut, проверьте уведомления в приложении и на email. Если получили уведомление об утечке — смените пароли, включите двухфакторную аутентификацию и установите уведомления о транзакциях. При несанкционированных списаниях — оформляйте чарджбек через банк-эмитент.
Как произошла утечка: механизм атаки
Revolut подтвердил утечку 12 сентября. Однако за этим признанием стоит шестимесячная операция, которую итальянская полиция по киберпреступности уже называет «высокотехнологичной». Злоумышленники не взламывали приложение Revolut и не получали доступ к его базам данных напрямую. Они использовали слабое место в канале коммуникации между банком и государственными органами.
Атака строилась на компрометации итальянской системы PEC (Posta Elettronica Certificata) — сертифицированной электронной почты, которая юридически приравнивается к заказному письму. Злоумышленники получили доступ к почтовому ящику на домене префектуры Реджо-ди-Калабрия и начали отправлять в Revolut запросы от имени правоохранителей. Поскольку письма приходили с настоящего государственного домена и проходили проверки SPF, DKIM и DMARC, банк расценивал их как легитимные.
Хакеры действовали методично. Они запрашивали данные конкретных клиентов — адреса, номера телефонов, истории транзакций, — утверждая, что информация нужна для расследования. В переписке с Financial Times один из участников группы описал поведение банка фразой: «Revolut подчинялся как хороший мальчик». Обмен сообщениями продолжался несколько месяцев, пока Revolut не обнаружил несоответствие.
Ключевая уязвимость: доверие к каналу, а не к содержанию
Revolut проверял подлинность запросов по домену отправителя и техническим заголовкам, но не верифицировал личность конкретного сотрудника, отправившего запрос. Злоумышленники воспользовались тем, что банки обязаны отвечать на официальные запросы правоохранителей в установленные сроки. Система PEC, созданная для защиты коммуникаций, стала инструментом атаки.
Что именно попало в руки хакеров
По данным уведомлений, которые Revolut разослал пострадавшим клиентам, скомпрометированы следующие категории данных:
- копии паспортов и водительских удостоверений;
- селфи, сделанные при прохождении верификации KYC;
- домашние и электронные адреса;
- номера телефонов;
- IBAN и банковские реквизиты;
- история транзакций, включая операции с биткоином и другими криптовалютами.
Хакеры заявили Financial Times, что владеют 147 ГБ данных. Они также утверждают, что выбрали 680 целей не случайно, а с помощью блокчейн-анализа — искали клиентов с крупными криптовалютными активами. Большинство пострадавших — резиденты Швейцарии и Франции, но данные также касаются жителей Великобритании, Германии, Испании и еще 31 страны.
Русскоязычный контекст: почему это важно
Revolut основан выходцами из Украины и популярен среди русскоязычных пользователей, работающих или проживающих в ЕС. По данным на 2026 год, Revolut обслуживает более 80 млн клиентов в 30+ странах. Для русскоязычных пользователей утечка создает два уровня риска: финансовый и репутационный.
Финансовый риск связан с тем, что украденные IBAN и история транзакций позволяют мошенникам строить убедительные схемы социальной инженерии. Зная, кому и когда вы переводили деньги, злоумышленник может представиться сотрудником банка, поставщиком услуги или даже вашим контрагентом. Репутационный риск — копии паспортов и селфи могут быть использованы для оформления кредитов или открытия счетов на ваше имя.
Вопрос-Ответ: что делать русскоязычным клиентам, чьи данные в утечке?
Первое действие — сменить пароль Revolut и включить двухфакторную аутентификацию. Если вы использовали тот же пароль на других сервисах — смените и там. Это базовый шаг, который блокирует доступ к аккаунту даже при наличии украденных данных.
Второй шаг — проверить настройки конфиденциальности. В Revolut можно ограничить видимость транзакций и отключить неиспользуемые функции, которые могут быть использованы для мошенничества. Также стоит установить уведомления о любых операциях — push-уведомления приходят быстрее, чем SMS.
Третий шаг — мониторинг кредитной истории. Если мошенники попытаются оформить кредит на ваше имя, вы узнаете об этом из отчета. В Украине это можно сделать через бюро кредитных историй, в России — через сервисы «СберБанк» или «Тинькофф».
Хакеры iamnotavillain: кто они и чего добиваются
Группировка iamnotavillain впервые заявила о себе в 2026 году. По данным аналитической платформы Mallory, это финансово мотивированный киберпреступный актор, который специализируется на фишинге и использовании легитимных учетных записей. Их операция против Revolut — первый публично известный случай, когда группа выдвинула требование выкупа через открытый сайт с таймером обратного отсчета, вместо традиционной публикации данных на даркнет-площадках.
Использование Monero (XMR) для выкупа объясняется просто: эта криптовалюта обеспечивает анонимность транзакций, которые практически невозможно отследить. В отличие от Bitcoin, где блокчейн публичен, Monero скрывает отправителя, получателя и сумму перевода. Для хакеров это снижает риск быть идентифицированными при получении выкупа.
«Revolut не получил никаких прямых контактов или требований от лиц или групп, делающих эти заявления».
— Официальный комментарий Revolut для Reuters
Показательно, что Revolut отрицает получение прямого требования о выкупе. Это создает неопределенность: либо хакеры блефуют и не имеют полного доступа к данным, либо используют публичное давление как инструмент переговоров. В любом случае, факт утечки банк признал официально, и 680 клиентов уже получили уведомления.
Если после утечки списали деньги: чарджбек как инструмент защиты
Утечка данных сама по себе не приводит к автоматическому списанию средств. Но украденные IBAN, история транзакций и копии документов создают основу для мошеннических операций. Типичный сценарий: злоумышленник звонит клиенту, представляется сотрудником безопасности Revolut, называет последние транзакции (которые он знает из утечки) и убеждает перевести деньги на «безопасный счет». Или использует украденные данные для восстановления доступа к аккаунту и совершения несанкционированных переводов.
Если деньги были списаны без вашего согласия, основной инструмент возврата — чарджбек. Это банковская процедура оспаривания транзакции через платежную систему. Работает при оплате картой Visa или Mastercard. Для карт Revolut, выпущенных в ЕС, процедура стандартная.
Вопрос-Ответ: можно ли оформить чарджбек, если деньги ушли через Revolut?
Да, если транзакция была совершена картой Visa или Mastercard и с момента списания прошло не более 540 дней. Стандартный срок для чарджбека — 120 дней, но для случаев мошенничества Visa и Mastercard продлевают его до 540 дней. Это критически важно: многие пострадавшие узнают о списании слишком поздно.
Для подачи заявления нужны доказательства: скриншоты транзакций, переписка с поддержкой Revolut, подтверждение того, что вы не давали согласия на перевод. Если Revolut отказывается возвращать средства, банк-эмитент карты проводит собственное расследование. Reason Codes для таких случаев: 4853 (Visa) / 4837 (MC) — «услуга не предоставлена» или 4863 (Visa) / 4853 (MC) — «несанкционированная транзакция».
Важно: не платите за «удаление данных»
После утечек данных активизируются мошенники, предлагающие «удалить ваши файлы из базы хакеров» за деньги. Это повторное мошенничество. Если хакеры действительно получили данные, они не удалят их за небольшой платеж. Легальные специалисты по кибербезопасности не работают по такой схеме.
Как проверить, коснулась ли вас утечка
Revolut уведомил пострадавших клиентов через приложение и email. Если вы не получили уведомление, но пользовались Revolut в 2025-2026 годах, стоит проверить самостоятельно. Признаки компрометации: необычные попытки входа в аккаунт, запросы на сброс пароля, которые вы не инициировали, или подозрительные транзакции в истории.
Также можно проверить свой email через сервисы вроде Have I Been Pwned. Если адрес фигурирует в утечках, связанных с Revolut, сервис покажет это. Однако на момент написания статьи база данных Revolut еще не добавлена в публичные сервисы проверки — хакеры заявляют, что продают данные, а не публикуют их бесплатно.
Вопрос-Ответ: нужно ли менять паспорт, если его копия в утечке?
Да, если у вас есть такая возможность, замена паспорта — разумный шаг. Копия документа, попавшая в руки мошенников, может быть использована для оформления кредитов или открытия счетов. В Украине процедура замены паспорта-книжечки или ID-карты занимает от 10 до 30 дней, в зависимости от срочности. После замены старый номер документа аннулируется, что блокирует большинство схем его использования.
Если замена паспорта невозможна в ближайшее время, установите мониторинг кредитной истории. В Украине это можно сделать через бюро кредитных историй — они обязаны предоставлять отчет бесплатно один раз в год.
Что делает Revolut и что это значит для клиентов
Revolut заявил, что его «системы и базы данных не были скомпрометированы», а средства клиентов в безопасности. Банк заблокировал использованный email, уведомил итальянские власти, правоохранителей и регуляторов. Прокуратура итальянского города Реджо-Калабрия открыла расследование по факту несанкционированного доступа к системе государственного значения.
Однако для клиентов важно другое: банк признал факт передачи данных третьим лицам и уведомил пострадавших. Это означает, что Revolut несет ответственность за инцидент, даже если его системы не были взломаны напрямую. Пострадавшие клиенты вправе требовать компенсации, если смогут доказать, что утечка привела к финансовым потерям.
Практический чек-лист для клиентов Revolut
Сменить пароль
И включить двухфакторную аутентификацию в Revolut и на всех сервисах, где использовался тот же пароль.
Проверить уведомления
В приложении Revolut и на email. Если уведомление получено — данные в утечке.
Установить уведомления
О всех транзакциях. Push-уведомления приходят быстрее SMS.
Мониторить кредитную историю
Проверять отчеты бюро кредитных историй раз в квартал.
Итог
Утечка данных Revolut — не просто новость о хакерах. Это практическая проблема для 680 клиентов, чьи паспорта, селфи и банковские реквизиты оказались в руках преступной группы. Для русскоязычных пользователей риск усиливается тем, что Revolut популярен среди тех, кто работает или живет в ЕС.
Если вы пострадали: смените пароли, проверьте уведомления, установите мониторинг транзакций. Если после утечки произошло несанкционированное списание — оформите чарджбек через банк-эмитент. Срок 540 дней дает достаточно времени, чтобы вернуть деньги, но лучше не откладывать.
Дисклеймер об актуальности: материал подготовлен на основе публикаций Financial Times, Reuters, Euronews, Rai News и официальных заявлений Revolut по состоянию на сентябрь 2026 года. Ситуация может меняться: расследование продолжается, список пострадавших уточняется, требования хакеров могут быть пересмотрены. Информация не является юридической консультацией. При финансовых потерях рекомендуется обращаться к профильному юристу.
Источники: